NoticiasNews2 MIN2026-11-16T05:42:19.875Z
Forrester publica su Wave de seguridad para desarrollo con agentes de IA
El informe Q4 2026 de Forrester evalúa 12 herramientas de seguridad para el desarrollo con agentes de IA y deja claro que ya no basta con escanear el código generado.
Forrester publishes its Wave on security for agentic AI development
Forrester’s Q4 2026 Wave evaluates 12 security tools for agentic AI development and makes clear that scanning generated code alone is no longer enough.
Forrester publicó el 4–5 de noviembre de 2026 The Forrester Wave™: Agentic Development Security Tools, Q4 2026, un informe que evalúa a 12 proveedores según 29 criterios.
12
Proveedores evaluados
29
Criterios de evaluación
28
De agosto de 2026: corte de materiales de la evaluación
El problema que señala Forrester
La analista Janet Worthington resume el problema en un post del 5 de noviembre: los agentes de código no solo escriben software; también eligen dependencias, invocan herramientas y ejecutan tareas. La seguridad de aplicaciones tiene que gobernar esas actividades, no solo revisar el resultado.
Entre las distinciones que destaca el análisis:
- Las guardrails deben poder instruir al agente, inspeccionar lo que genera y bloquear llamadas de herramientas riesgosas.
- La cadena de herramientas del agente (modelos, servidores MCP, skills, hooks, extensiones) es una nueva superficie de ataque.
- Un arreglo generado por IA no es lo mismo que una remediación validada.
- La priorización debe usar contexto (exposición en runtime, datos sensibles, controles compensatorios), no solo un puntaje.
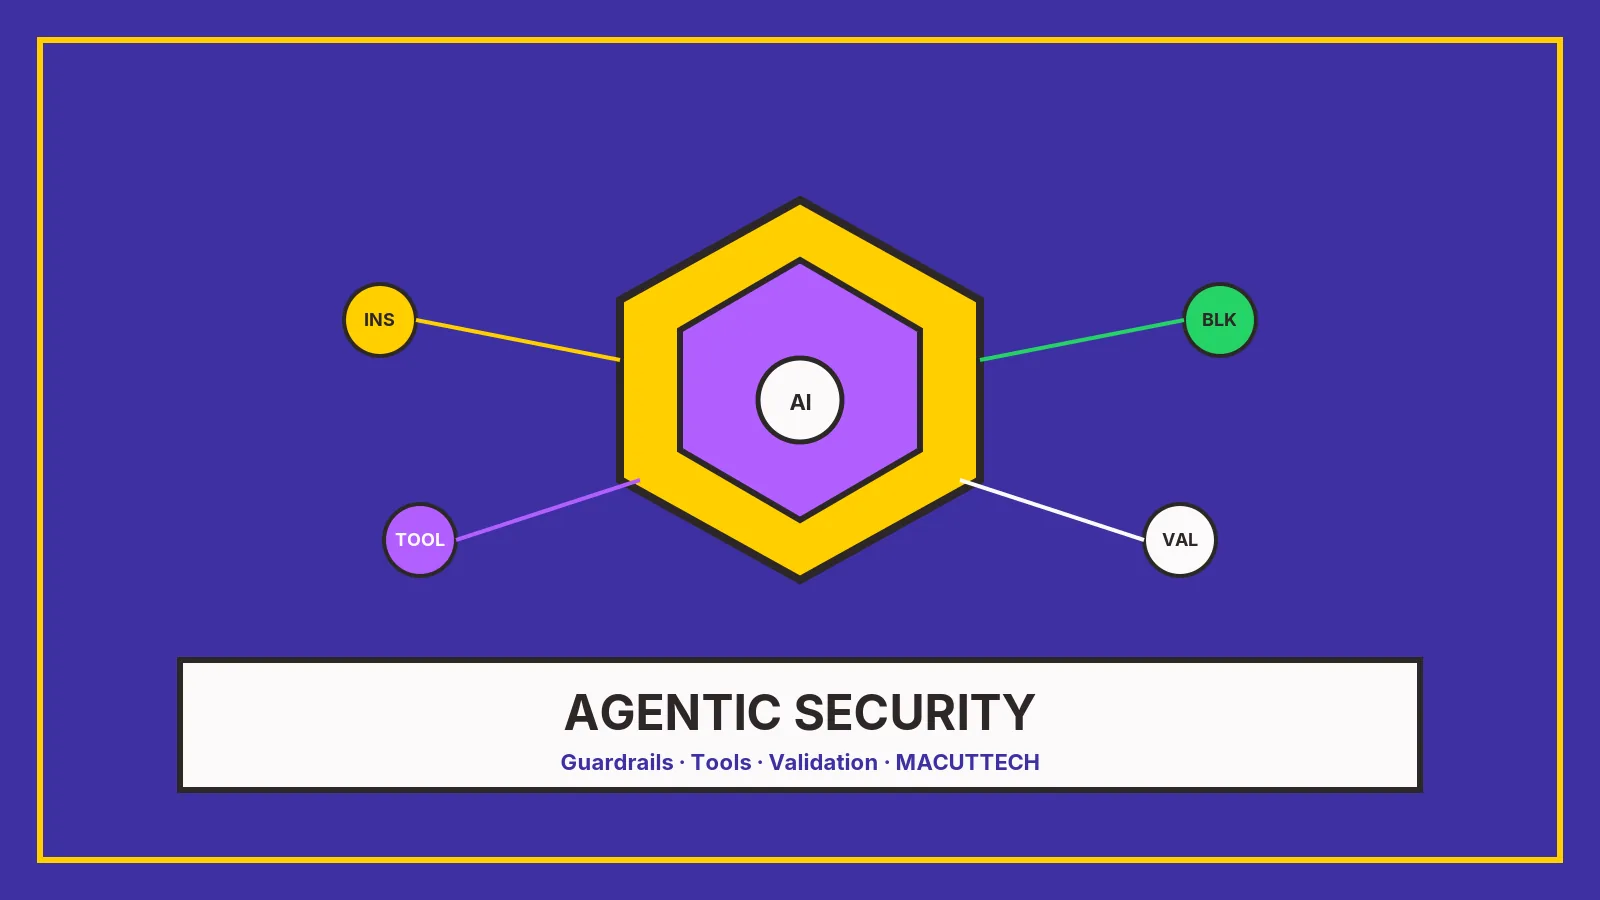
Controles en el flujo del agente (diagrama)
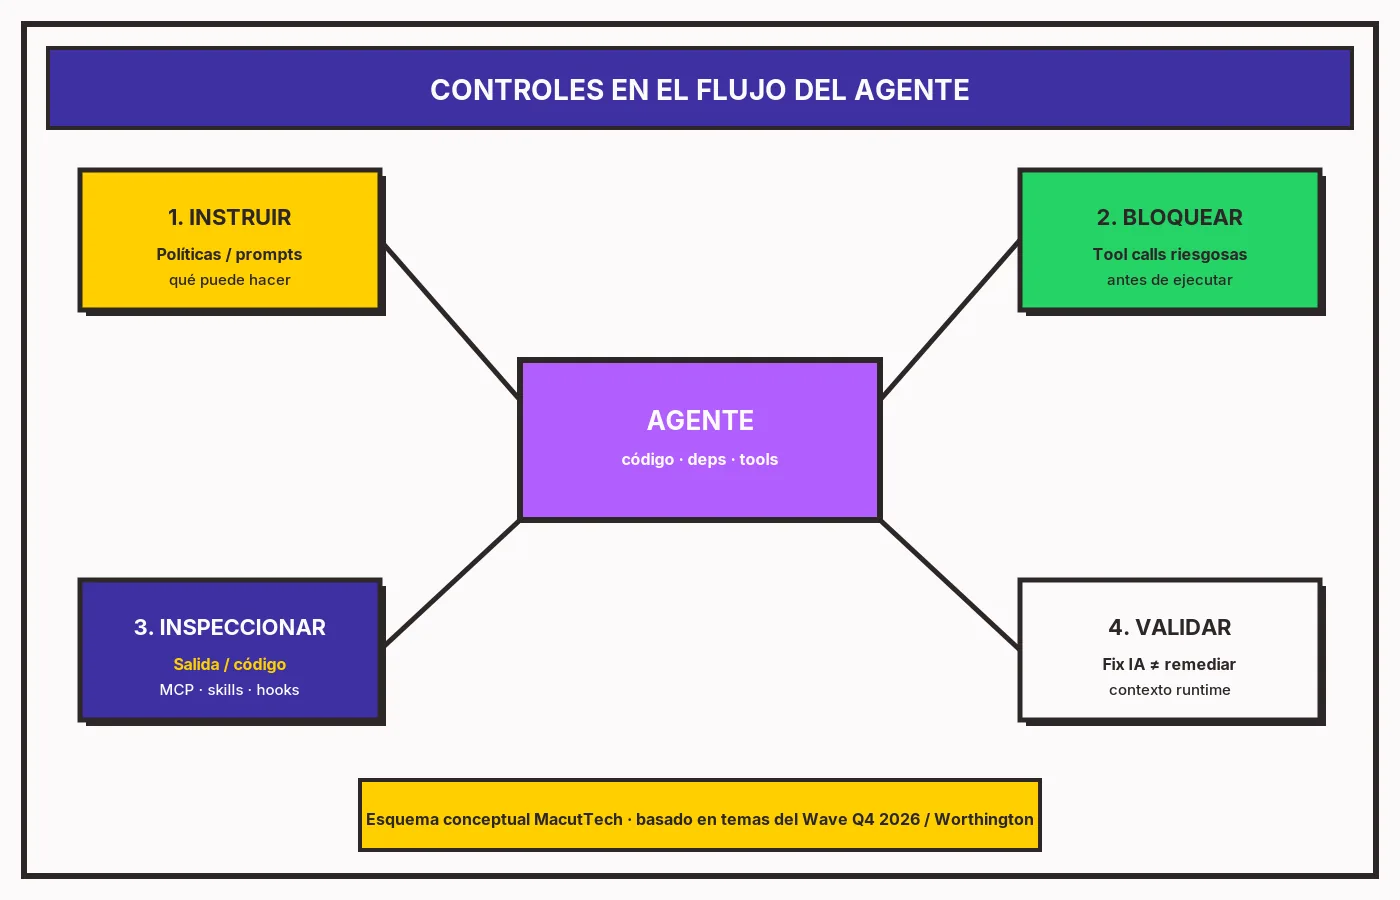 Esquema conceptual de MacutTech; no representa la arquitectura de un proveedor ni reproduce puntuaciones del Wave.
Equivalente textual: 1) Instruir: políticas y prompts definen qué puede hacer el agente. 2) Bloquear: llamadas riesgosas a herramientas se detienen antes de ejecutar. 3) Inspeccionar: se revisan la salida, el código y la cadena MCP, skills y hooks. 4) Validar: un arreglo de IA no equivale a remediación validada; hace falta contexto de runtime, datos y controles.
Qué recomienda Forrester
Ningún proveedor obtuvo la máxima nota en todos los criterios de oferta actual. Forrester recomienda partir de los riesgos y flujos reales del equipo, y separar lo disponible hoy de lo que aún está en el roadmap (la evaluación usó materiales hasta el 28 de agosto de 2026).
Preguntas frecuentes
¿Cuántos proveedores y criterios evalúa el Wave?
12 proveedores según 29 criterios.
¿Por qué los agentes de código cambian la seguridad de aplicaciones?
Porque no solo escriben software: también eligen dependencias, invocan herramientas y ejecutan tareas. La seguridad tiene que gobernar esas actividades, no solo revisar el resultado.
¿Qué deben poder hacer las guardrails?
Instruir al agente, inspeccionar lo que genera y bloquear llamadas de herramientas riesgosas.
¿Hasta qué fecha llegan los materiales evaluados?
Hasta el 28 de agosto de 2026. Por eso Forrester recomienda separar lo disponible hoy de lo que aún está en el roadmap.
Fuentes
Sigue leyendo
MACUTTECH
¿Tu equipo ya programa con agentes de IA?
Si estás sumando agentes de código a tu flujo de desarrollo, te ayudamos a definir políticas, revisar la cadena de herramientas y validar los cambios antes de llevarlos a producción. Trabajamos desde Barranquilla, en remoto para LATAM.
<div class="mt-fx" data-mt-fx="rollout-forrester-wave-seguridad-desarrollo-agen" aria-hidden="true"></div>
<p>On 4–5 November 2026 Forrester published <a href="https://www.forrester.com/report/the-forrester-wave-tm-agentic-development-security-tools-q4-2026/RES203895" target="_blank" rel="noopener noreferrer"><em>The Forrester Wave™: Agentic Development Security Tools, Q4 2026</em></a>, scoring <strong>12 providers</strong> across <strong>29 criteria</strong>.</p>
<div class="mt-fx-stats mt-fx-reveal" aria-label="Figures from the Forrester Wave Q4 2026">
<div class="mt-fx-stat">
<span class="mt-fx-count" data-mt-count="1" data-mt-target="12">12</span>
<span class="mt-fx-stat-label" lang="en" style="overflow-wrap:anywhere;hyphens:auto">Providers scored</span>
</div>
<div class="mt-fx-stat">
<span class="mt-fx-count" data-mt-count="1" data-mt-target="29">29</span>
<span class="mt-fx-stat-label" lang="en" style="overflow-wrap:anywhere;hyphens:auto">Evaluation criteria</span>
</div>
<div class="mt-fx-stat">
<span class="mt-fx-count" data-mt-count="1" data-mt-target="28">28</span>
<span class="mt-fx-stat-label" lang="en" style="overflow-wrap:anywhere;hyphens:auto">August 2026: materials cut-off for the evaluation</span>
</div>
</div>
<h2 id="the-issue">The issue Forrester points to</h2>
<p>In a <a href="https://www.forrester.com/blogs/agentic-development-security-picks-up-where-traditional-security-tools-leave-off/" target="_blank" rel="noopener noreferrer">5 November post</a>, analyst Janet Worthington puts the issue plainly: coding agents don’t just write software—they also pick dependencies, call tools, and run tasks. AppSec has to govern those activities, not only review the output.</p>
<p>Key distinctions from the evaluation:</p>
<ul>
<li>Guardrails must be able to instruct the agent, inspect what it generates, and <strong>block risky tool calls</strong>.</li>
<li>The agent toolchain (models, MCP servers, skills, hooks, extensions) is a new attack surface.</li>
<li>An AI-generated fix is not the same as validated remediation.</li>
<li>Prioritization should use context (runtime exposure, sensitive data, compensating controls), not just a score.</li>
</ul>
<h2 id="guardrails-diagram">Guardrails for agentic development (diagram)</h2>
<figure class="mt-fx-reveal">
<img src="https://www.macuttech.com/uploads/4O1ZopgL_PgdPMQahJzca-diagram-agentic-guardrails-en.webp" alt="MacutTech conceptual diagram of agentic development security guardrails: instruct the agent with policies, block risky tool calls, inspect generated output and the toolchain, and validate fixes with runtime and data context." style="max-width:100%;height:auto;">
<figcaption>Original MacutTech illustration of guardrail controls for agentic development security (not a Forrester Wave screenshot or vendor product UI). Themes aligned with public Forrester commentary on the topic.</figcaption>
</figure>
<div class="mt-fx-scrolly">
<div class="mt-blog-sticky-media mt-fx-scene" data-mt-scene="1">
<p class="mt-fx-scene-step" data-mt-scene-kicker="1">Control 1 of 4</p>
<p class="mt-fx-scene-value" data-mt-scene-value="1">Instruct</p>
<p class="mt-fx-scene-label" data-mt-scene-label="1">Policies/prompts define what the agent may do.</p>
</div>
<div class="mt-fx-scrolly-steps">
<section class="mt-fx-step" data-mt-step="1" data-mt-scene-kicker="Control 1 of 4" data-mt-scene-value="Instruct" data-mt-scene-label="Policies/prompts define what the agent may do.">
<h3>1. Instruct</h3>
<p>Policies/prompts define what the agent may do.</p>
</section>
<section class="mt-fx-step" data-mt-step="2" data-mt-scene-kicker="Control 2 of 4" data-mt-scene-value="Block" data-mt-scene-label="Risky tool calls are stopped before execution.">
<h3>2. Block</h3>
<p>Risky tool calls are stopped before execution.</p>
</section>
<section class="mt-fx-step" data-mt-step="3" data-mt-scene-kicker="Control 3 of 4" data-mt-scene-value="Inspect" data-mt-scene-label="Review output/code and the toolchain (models, MCP servers, skills, hooks, extensions).">
<h3>3. Inspect</h3>
<p>Review output/code and the toolchain (models, MCP servers, skills, hooks, extensions).</p>
</section>
<section class="mt-fx-step" data-mt-step="4" data-mt-scene-kicker="Control 4 of 4" data-mt-scene-value="Validate" data-mt-scene-label="An AI-generated fix is not the same as validated remediation.">
<h3>4. Validate</h3>
<p>An AI-generated fix is not the same as validated remediation; use runtime exposure, sensitive data, and compensating controls—not only a score.</p>
</section>
</div>
</div>
<p class="mt-fx-caption">Accessible equivalent (controls): (1) Instruct — policies/prompts define what the agent may do. (2) Block — risky tool calls are stopped before execution. (3) Inspect — review output/code and the toolchain (models, MCP servers, skills, hooks, extensions). (4) Validate — an AI-generated fix is not the same as validated remediation; use runtime exposure, sensitive data, and compensating controls—not only a score.</p>
<h2 id="what-forrester-recommends">What Forrester recommends</h2>
<p>No provider earned the top score across every current-offering criterion. Forrester advises starting from the team’s real risks and workflows, and keeping current capabilities separate from roadmap promises (materials cut off at 28 August 2026).</p>
<h2 id="faq">Frequently asked questions</h2>
<div class="mt-fx-faq">
<details>
<summary>How many providers and criteria does the Wave cover?</summary>
<p>12 providers across 29 criteria.</p>
</details>
<details>
<summary>Why do coding agents change application security?</summary>
<p>Because they don’t just write software: they also pick dependencies, call tools, and run tasks. AppSec has to govern those activities, not only review the output.</p>
</details>
<details>
<summary>What must guardrails be able to do?</summary>
<p>Instruct the agent, inspect what it generates, and block risky tool calls.</p>
</details>
<details>
<summary>What is the cut-off date for the evaluated materials?</summary>
<p>28 August 2026. That is why Forrester advises keeping current capabilities separate from roadmap promises.</p>
</details>
</div>
<h2 id="sources">Sources</h2>
<ul>
<li><a href="https://www.forrester.com/report/the-forrester-wave-tm-agentic-development-security-tools-q4-2026/RES203895" target="_blank" rel="noopener noreferrer">Forrester Wave (report)</a></li>
<li><a href="https://www.forrester.com/blogs/agentic-development-security-picks-up-where-traditional-security-tools-leave-off/" target="_blank" rel="noopener noreferrer">Forrester blog (5 Nov 2026)</a></li>
<li><a href="https://snyk.io/lp/forrester-wave/" target="_blank" rel="noopener noreferrer">Snyk (Wave summary)</a></li>
</ul>
<div class="mt-fx-share" aria-label="Share this article"></div>
<h2 id="keep-reading">Keep reading</h2>
<div class="mt-fx-related">
<a class="mt-fx-related-card mt-fx-tilt" href="/blog/google-gemini-4-carbon-ciberseguridad?lang=en">
<span class="mt-fx-related-kicker">AI</span>
Google unveils Gemini 4 Carbon, its most powerful AI model, focused on cybersecurity
</a>
<a class="mt-fx-related-card mt-fx-tilt" href="/blog/cabeceras-seguridad-http-guia-practica?lang=en">
<span class="mt-fx-related-kicker">Security</span>
HTTP security headers: a practical guide to protecting your website
</a>
<a class="mt-fx-related-card mt-fx-tilt" href="/blog/businesses-in-chatgpt-business-hub-agentes?lang=en">
<span class="mt-fx-related-kicker">AI</span>
OpenAI launches Businesses in ChatGPT: companies can now claim their profile and launch agents
</a>
</div>
<div class="mt-fx-panel mt-fx-panel--yellow mt-fx-cta mt-fx-reveal">
<span class="mt-fx-kicker">MACUTTECH</span>
<h3 class="mt-fx-panel-title">Is your team already coding with AI agents?</h3>
<p>If you are adding coding agents to your development workflow, we can help you set policies, review the toolchain and validate changes before they reach production. We work from Barranquilla, remotely across LATAM.</p>
<div class="mt-fx-cta-actions">
<a class="mt-fx-btn mt-fx-btn--violet" href="/en/quote">Request a quote</a>
<a class="mt-fx-btn mt-fx-btn--green" href="https://wa.me/573122215315" target="_blank" rel="noopener noreferrer">Message us on WhatsApp</a>
<a class="mt-fx-btn" href="/en/services">See services</a>
</div>
</div>
<div class="mt-fx-marquee" data-mt-marquee="1">
<button type="button" class="mt-fx-btn mt-fx-marquee-pause" aria-pressed="false">Pause</button>
<div class="mt-fx-marquee-track">
<a href="/blog/alloydb-express-postgres-en-la-nube-listo-en-segundos?lang=en">AlloyDB Express</a>
<span aria-hidden="true">//</span>
<a href="/blog/businesses-in-chatgpt-business-hub-agentes?lang=en">Businesses in ChatGPT</a>
<span aria-hidden="true">//</span>
<a href="/blog/cabeceras-seguridad-http-guia-practica?lang=en">HTTP headers</a>
<span aria-hidden="true">//</span>
<a href="/blog/google-desmantela-botnet-xcpe?lang=en">XCPE botnet</a>
<span aria-hidden="true">//</span>
<a href="/blog/google-gemini-4-carbon-ciberseguridad?lang=en">Gemini 4 Carbon</a>
<span aria-hidden="true">//</span>
<a href="/blog/passkeys-inicio-de-sesion-sin-contrasenas?lang=en">Passkeys</a>
<span aria-hidden="true">//</span>
<a href="/blog/alloydb-express-postgres-en-la-nube-listo-en-segundos?lang=en">AlloyDB Express</a>
<span aria-hidden="true">//</span>
<a href="/blog/businesses-in-chatgpt-business-hub-agentes?lang=en">Businesses in ChatGPT</a>
<span aria-hidden="true">//</span>
<a href="/blog/cabeceras-seguridad-http-guia-practica?lang=en">HTTP headers</a>
<span aria-hidden="true">//</span>
<a href="/blog/google-desmantela-botnet-xcpe?lang=en">XCPE botnet</a>
<span aria-hidden="true">//</span>
<a href="/blog/google-gemini-4-carbon-ciberseguridad?lang=en">Gemini 4 Carbon</a>
<span aria-hidden="true">//</span>
<a href="/blog/passkeys-inicio-de-sesion-sin-contrasenas?lang=en">Passkeys</a>
<span aria-hidden="true">//</span>
</div>
</div>